Hacker impostano a 50 °C i banchi frigo di supermercati francesi
Nella notte del 12 ottobre i regolatori Danfoss di supermercati francesi sono stati forzati in sbrinamento continuo a 50 °C.
 Heidi Garcia
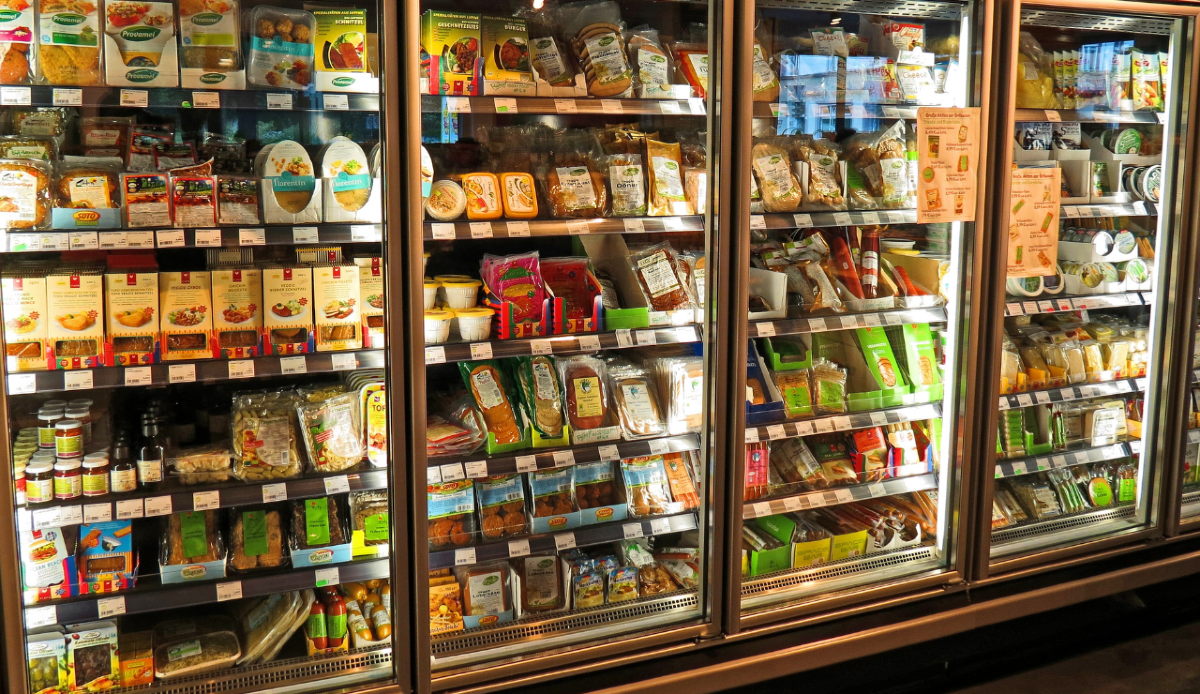
Nella notte tra domenica 11 e lunedì 12 ottobre un attacco informatico ha colpito i regolatori di refrigerazione Danfoss installati in supermercati francesi e ha avviato da remoto uno sbrinamento continuo dei banchi frigo, con temperatura di consegna impostata a 50 °C. La ricostruzione è di BFMTV, che ha mostrato un display Danfoss ancora sopra i 26 °C lunedì mattina e parla di almeno 150 punti vendita Intermarché coinvolti.
Il presidente di Coopérative U, Dominique Schelcher, ha confermato su X che i negozi del gruppo sono sotto attacco dalla notte. Una nota interna di Intermarché datata 12 ottobre, citata dalla stampa francese, conferma perdite di surgelati in più negozi. Danfoss non ha rilasciato dichiarazioni pubbliche, e finora non risultano rivendicazioni, richieste di riscatto o furti di dati. Ultimo aggiornamento alle 13.30 del 12 ottobre.
Come uno sbrinamento diventa un attacco
I banchi refrigerati accumulano brina sull'evaporatore, lo scambiatore in cui il fluido refrigerante assorbe calore. Per eliminarla il regolatore sospende la produzione di freddo e accende resistenze elettriche per un ciclo breve, per esempio due ore su 24. Tenere lo sbrinamento attivo senza interruzione, con soglia a 50 °C, trasforma il banco in un riscaldatore. Mobili che dovrebbero restare intorno a −18 °C sono stati ritrovati a temperature positive.
In un punto vendita questi regolatori fanno capo a un system manager della serie AK-SM, il controller centrale che coordina banchi, celle e centrali frigorifere ed è spesso raggiungibile in rete per la supervisione a distanza. I ricercatori di Claroty Team82 avevano già documentato tre vulnerabilità nell'interfaccia web del modello AK-SM 800A, tra cui un meccanismo di accesso nascosto basato su un codice del giorno, catalogato come CVE-2025-41450, che consente di aprire una sessione da amministratore senza conoscere la password. Danfoss le ha corrette con il firmware R4.3.1.
Nella stessa analisi Claroty contava 2.765 controller con l'interfaccia di gestione esposta direttamente su internet. Danfoss raccomanda di raggiungerla solo da reti di gestione separate o tramite VPN, la regola di base della sicurezza dei dispositivi industriali connessi.
Cosa è confermato e cosa ancora no
Nessuna fonte ufficiale ha collegato le falle note all'attacco della notte, e né Danfoss né le insegne hanno spiegato come gli aggressori siano entrati. Il sito specializzato Cyberattaque.org riporta che sarebbero state colpite installazioni con versioni del software precedenti alla 4, ma il dato non ha conferme ufficiali. Restano aperte più ipotesi, dai controller esposti in rete al firmware mai aggiornato, fino alle credenziali di manutenzione rubate a un'azienda frigorista.
Anche la presenza di Leclerc tra le vittime circola per ora solo da segnalazioni locali, senza conferma dell'insegna. Sui danni non esiste un bilancio nazionale. I casi riportati parlano di perdite fra decine e centinaia di migliaia di euro per negozio, con un punto vendita di Haguenau oltre i 200.000 euro, mentre la cifra di diversi milioni circolata nelle prime ore è una stima giornalistica.
Lunedì mattina Danfoss, Axima e altri frigoristi si sono riuniti in un'unità di crisi per rimettere in funzione gli impianti e individuare quelli ancora vulnerabili. Resta aperto il nodo dei risarcimenti, da ripartire fra le assicurazioni dei negozi, gli installatori e il costruttore.